





Fala cyberataków uderza już nie tylko w bazy danych, ale w fizyczną infrastrukturę fabryk i sieci handlowych, generując coraz większe straty dla gospodarki. Najnowszym przykładem są miliardy dolarów skradzione z największej giełdy kryptowalut Binance. W odpowiedzi rządy nakładają nowe obowiązki prawne, a korporacje wydają na cyfrową ochronę coraz większe sumy. Dla inwestorów giełdowych sektor cyberbezpieczeństwa stał się jednym z najbardziej zyskownych tematów inwestycyjnych ostatnich miesięcy.

Skalę zagrożeń najlepiej obrazuje najnowszy atak na Binance — największą pod względem wolumenu obrotu platformę handlu kryptowalutami. Do incydentu doszło 29 października 2026 r., a szacowana wartość aktywów wyprowadzonych z portfeli giełdy wynosi od około 5,9 mld USD według Chainalysis do 6,3–6,36 mld USD według Binance i TRM Labs. Jeśli te szacunki się potwierdzą, będzie to największa kradzież w historii rynku kryptowalut. Według wstępnych ustaleń napastnicy mogli wykorzystać przejęty laptop, uzyskując dostęp do wewnętrznego środowiska i możliwości zlecania nieautoryzowanych wypłat.
Innym głośnym przykładem był spektakularny wyciek z platformy MyDr, w ramach którego przestępcy przejęli ponad 2 TB poufnych informacji zawierających niemal 19 milionów unikalnych numerów PESEL oraz wrażliwą dokumentację medyczną — to tylko jeden z głośnych przykładów cyberataków ujawnionych w ostatnim czasie. Kilka tygodni później serwis Fakturownia.pl odnotował utratę danych rozliczeniowych. Według deklaracji sprawcy, przytaczanej przez media, łupem miało paść nawet 6 TB danych.
W połowie października hakerzy przejęli kontrolę nad systemami automatyki chłodniczej w około 700 francuskich supermarketach należących do gigantów takich jak Carrefour, Intermarché czy E.Leclerc. Według francuskich władz incydent mógł objąć około 700 spośród 10 tys. supermarketów w kraju, powodując konieczność utylizacji znacznych ilości żywności, uszkodzenia urządzeń i lokalne pożary.
Śledztwo wskazało na problemy z bezpieczeństwem systemów zarządzania chłodzeniem firmy Danfoss, w tym wykorzystywanie przestarzałego oprogramowania sprzętu, dla którego część urządzeń nie otrzymywała już aktualizacji. Zbieżne ataki na systemy sterowania dotknęły w tym samym czasie Holandię i Belgię.

Przypadek ten pokazuje, że cyberatak nie musi prowadzić do kradzieży danych ani zaszyfrowania serwerów, aby sparaliżować działalność przedsiębiorstwa. Wystarczy przejęcie kontroli nad urządzeniami sterującymi fizyczną infrastrukturą, aby w ciągu kilku godzin wygenerować milionowe straty, zakłócić łańcuch dostaw i zagrozić bezpieczeństwu.
Wymieniać można dalej, np. sprawa Change Healthcare z 2024 r., dotycząca danych ok. 190 mln Amerykanów. W tym samym roku doszło do sparaliżowania tysięcy dealerów samochodowych w USA (CDK Global). Wymienić warto też serię ataków z lat 2024–2025, w których sprawcy nie włamywali się do aplikacji ofiary, lecz przejmowali tokeny i konta integracyjne łączące jej systemy z zewnętrznymi narzędziami SaaS — najgłośniejsza z nich, Drift/Salesforce z sierpnia 2025 r., dotknęła ponad 700 organizacji.
Koszt zaniedbań dobrze obrazuje cyberatak na Jaguar Land Rover z września 2025 r. Wstrzymanie produkcji na niemal sześć tygodni przełożyło się na 196 mln GBP bezpośrednich kosztów związanych z incydentem, wykazanych w kwartale zakończonym 30 września. Całkowity ekonomiczny koszt ataku szacowano później na około 260 mln GBP, uwzględniając również dalsze konsekwencje zakłóceń. To pokazuje, jak szeroki jest rynek cyberbezpieczeństwa, który nie kończy się na chmurze wielkich korporacji, ale dotyczy nawet infrastruktury krytycznej państwa.
Incydent z Binance pokazuje, że nawet największe firmy nie są odporne na ataki, a słabym punktem może okazać się nie tylko sama technologia, lecz także urządzenia pracowników, uprawnienia dostępu i procedury autoryzacji operacji. Pokazuje to także, jak szeroka może być branża związana z cyberbezpieczeństwem i jak duży jest jej potencjał rozwoju.
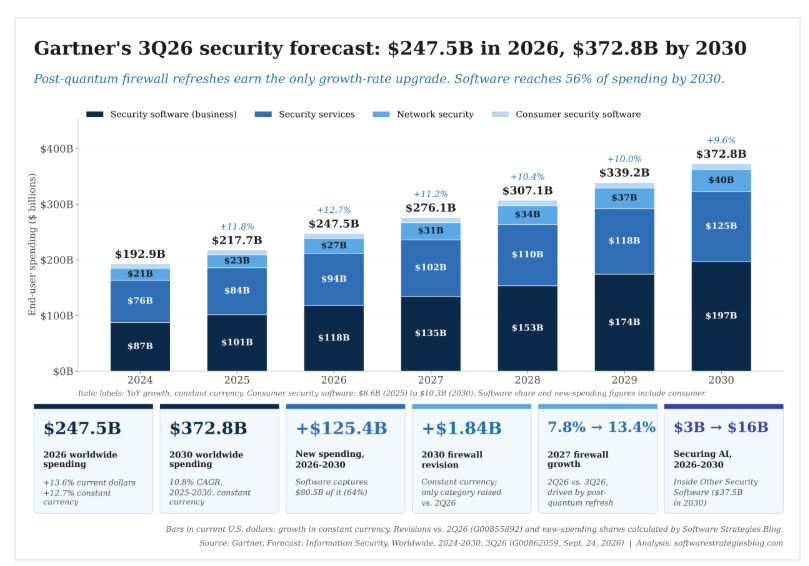
W
najnowszej prognozie z września
2026 r. firma Gartner
szacuje globalne wydatki na bezpieczeństwo informacji na 247,5 mld USD w 2026 r. (+13,6% r/r) oraz 372,8 mld USD w 2030 r.
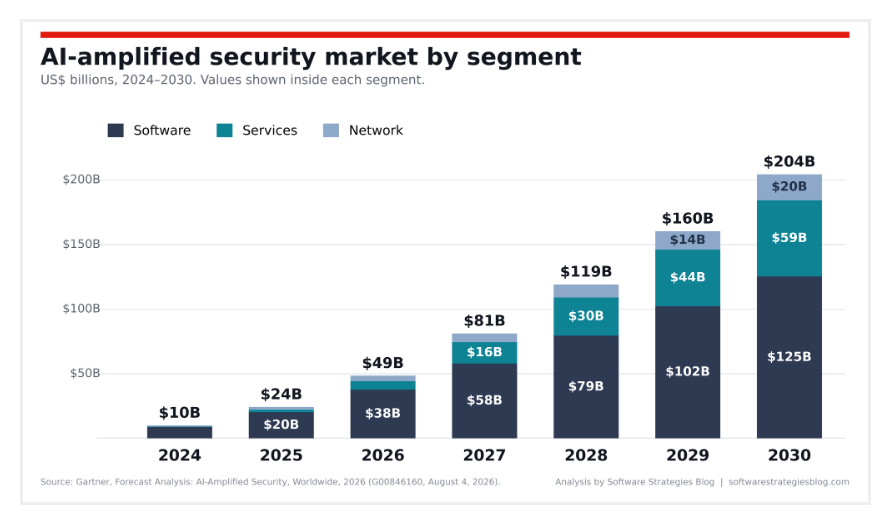
Głównym
motorem tej dynamiki jest sztuczna
inteligencja, której Gartner
poświęcił osobną analizę segmentu rozwiązań wzmacnianych przez AI (AI-amplified security)
Budżety i akcje rosną w cieniu regulacji i rewolucji AI
W Unii Europejskiej, w tym w Polsce, dodatkową tarczę popytową stanowi dyrektywa NIS2 oraz znowelizowane przepisy krajowe. Regulacje te w sposób obligatoryjny nakładają rygorystyczne standardy ochrony na tysiące podmiotów, w tym szpitale, operatorów logistycznych czy sektor energetyczny. Wydatki na cyberbezpieczeństwo stają się coraz mniej opcjonalną pozycją budżetową. W przypadku podmiotów objętych NIS2 część nakładów wynika bezpośrednio z obowiązków regulacyjnych, co może stabilizować popyt również w okresach spowolnienia gospodarczego.
Przekształcenie wydatków na cyberbezpieczeństwo w pozycję krytyczną dla zarządów zaowocowało spektakularną hossą na światowych giełdach. Liderzy sektora notowani na Wall Street, tacy jak Palo Alto Networks, CrowdStrike czy Fortinet, zanotowali w ciągu minionych kilku miesięcy zwyżki kursów akcji rzędu ponad 100 procent. Inwestorzy dostrzegli ogromny potencjał wzrostowy o imponującej sile generowania wolnych przepływów pieniężnych.
Palo Alto Networks konsekwentnie realizuje strategię łączenia rozproszonych narzędzi w jednolitą platformę, odchodząc od tradycyjnych zapór sieciowych na rzecz zintegrowanego ekosystemu sieci, chmury i tożsamości jako największy gracz w branży. O dynamicznym rozwoju operacyjnym świadczy rok obrotowy 2026, w którym jej przychody wzrosły o 24 proc. do 11,5 mld USD. Z kolei CrowdStrike stanowi wyspecjalizowany standard w segmencie ochrony punktów końcowych, stawiając obecnie na moduły wykrywania i reagowania oparte na sztucznej inteligencji. Potwierdzeniem skali ekspansji spółki są wyniki kwartału zakończonego w lipcu 2026 roku, gdy jej przychody zwiększyły się o 25,8 proc. rok do roku, osiągając poziom 1,47 mld USD.
Fortinet opiera swoją pozycję na rozwiązaniach ściśle sieciowych oraz unikalnym modelu produkcji własnych, dedykowanych układów scalonych. Rozwiązania Fortinet znajdują zastosowanie nie tylko w tradycyjnych sieciach korporacyjnych, lecz również w środowiskach przemysłowych, gdzie szczególnego znaczenia nabiera segmentacja sieci IT i OT, kontrola dostępu oraz monitorowanie komunikacji pomiędzy systemami sterowania a infrastrukturą informatyczną. Wraz z rosnącą liczbą cyberataków na fabryki, energetykę i infrastrukturę handlową może to stanowić dodatkowy motor popytu na produkty spółki. Siłę operacyjną firmy potwierdza III kwartał 2026 roku, w którym przychody wzrosły o 20 proc. do 2,08 mld USD, a wartość zakontraktowanych rozliczeń skoczyła o 29 proc.

Z kolei Zscaler to pionier architektury zerowego zaufania, oferujący bezpieczny dostęp do chmury w modelu czystej usługi bez instalowania fizycznego sprzętu u klienta. W roku obrotowym 2026 spółka potwierdziła dynamikę rozwoju, zwiększając przychody o 25 proc. do 3,35 mld USD przy marży operacyjnej przekraczającej 23 proc.
Cloudflare dostarcza kluczową infrastrukturę internetową, rozwijając sieci brzegowe, rozproszone systemy dostarczania treści oraz ochronę przed atakami blokującymi serwery, kładąc coraz większy nacisk na bezpieczeństwo autonomicznych agentów sztucznej inteligencji. W II kwartale 2026 roku firma potwierdziła tempo wzrostu skokiem przychodów o 36 proc. do 696,1 mln USD, co pozwoliło jej podnieść całoroczną prognozę sprzedaży do 2,87 mld USD. Zestawienie uzupełnia Okta, niezależny dostawca systemów zarządzania tożsamością i dostępem, które chronią użytkowników przed wyłudzaniem danych drogą elektroniczną i telefoniczną. Mimo spokojniejszego tempa spółka utrzymała stabilną ekspansję, osiągając w roku obrotowym 2026 przychody na poziomie 2,92 mld USD (wzrost o 12 proc.) oraz zwiększając wartość zakontraktowanego portfela zamówień o 17 proc. do 4,86 mld USD.
Europejskie ETF-y na branżę
Dla inwestorów indywidualnych poszukujących szerokiej ekspozycji na ten naturalnym wyborem stają się fundusze indeksowe ETF. Rynek amerykański zdominowany jest przez takie instrumenty jak First Trust Nasdaq Cybersecurity ze stopą zwrotu przekraczającą 41 procent w tym roku, czy Amplify Cybersecurity z wynikiem ponad 50 procent. Inwestorzy detaliczni z UE, przez dobrzez znane ograniczneia muszą szukać europejskich odpowiedników spełniających standard UCITS, wśród których wymienić należy fundusze takie jak L&G Cyber Security UCITS ETF, WisdomTree, iShares Digital Security, First Trust, Global X czy dość nowy Invesco Cybersecurity UCITS ETF.
L&G Cyber Security UCITS ETF oferuje najszerszą i najbardziej wyrównaną wagowo ekspozycję na cały sektor. Z kolei WisdomTree Cybersecurity UCITS ETF wypracował najwyższą roczną stopę zwrotu w gronie europejskich funduszy tego segmentu, stawiając na wysoce skoncentrowany, wąski portfel.

iShares Digital Security UCITS ETF przyjmuje najszerszą definicję branży, uzupełniając profil wielobranżowych gigantów technologicznych. Z kolei First Trust Nasdaq Cybersecurity UCITS ETF wiernie opiera się na formule uznanego amerykańskiego pierwowzoru. Global X Cybersecurity UCITS ETF inwestuje wyłącznie w spółki, dla których cyberbezpieczeństwo stanowi fundament działalności biznesowej. Invesco Cybersecurity UCITS ETF jest najmłodszym funduszem w tej stawce.
Na co uważać? Pułapki cybertrendów
Entuzjazm rynkowy nie powinien jednak przesłaniać specyfiki i ryzyk związanych z branżą bezpieczeństwa cyfrowego. Przed otwarciem pozycji warto pamiętać o wysokiej koncentracji kapitałowej. Mimo że portfele funduszy ETF obejmują po kilkadziesiąt podmiotów, portfel indeksowy jest w praktyce zakładem na zachowanie zaledwie pięciu do siedmiu największych gigantów, których łączny udział decyduje o finalnym wyniku stopy zwrotu.
Drugą kwestią pozostaje rozmycie tematyczne w wielu popularnych indeksach. W skład szerokich koszyków często trafiają konglomeraty takie jak Microsoft, Cisco, Accenture czy IBM. Choć ich operacje w cyberbezpieczeństwie generują miliardowe kwoty, stanowią one zaledwie ułamek ich całkowitych przychodów, przez co nie dają one czystej ekspozycji rynkowej porównywalnej z Palo Alto Networks, Fortinetem czy Zscalerem.
Ponadto nie wszystkie spółki należy oceniać jednakowo. Dla dojrzałego Fortinetu większe znaczenie może mieć generowanie gotówki, podczas gdy dla szybko rozwijającego się Zscalera istotna będzie kombinacja dynamiki sprzedaży i np. retencji klientów.
Nie zapominajmy o konsolidacji branży. Duże platformy cyberbezpieczeństwa dążą do przejmowania mniejszych producentów wyspecjalizowanych rozwiązań. Powodem jest chęć zaoferowania klientowi jednego ekosystemu zamiast kilkunastu niezależnych narzędzi. Przejęcie CyberArk przez Palo Alto Networks za około 25 mld USD jest dobrym przykładem. To może stanowić dodatkowy motor wzrostu wartości największych spółek, a w dłuższej perspektywie może to oznaczać, że rynek będzie coraz bardziej premiował dostawców kompleksowych platform bezpieczeństwa, a mniejszym, wyspecjalizowanym producentom coraz trudniej będzie konkurować samodzielnie.
Ostatnim, lecz kluczowym wyzwaniem jest moment wejścia na rynek. Wzrosty po 40–60 proc. w rok na kluczowych spółkach oznaczają, że duża część poprawy fundamentalnej jest już w cenach. Po rajdach windujących wyceny czołowych podmiotów o blisko 100 procent w ciągu kilku miesięcy, duża część optymizmu i przyszłych zysków być może została już zdyskontowana. Niemniej branża ulega ewolucji i warto zrobić własną analizę potencjału poszczególnych spółek do poprawy wyników. Nowy kierunek pokazał np. atak na francuskie chłodnie, czyli infrastrukturę fizyczną.
To domena firm specjalizujących się w OT security, czyli ochronie systemów, które sterują fizycznym światem — maszynami, zaworami, chłodniami, siecią energetyczną — a nie tylko przetwarzają dane. Specjalistyczną branżę wycenia się na 9–13 mld USD w 2026 r., z prognozą 32–46 mld USD w 2034 r. i tempem wzrostu ok. 17 proc. rocznie. Inne szacunki są bardziej agresywne (nawet +47 mld USD w latach 2025–2030 przy CAGR 23 proc.), co pokazuje, jak młody i słabo jeszcze zmierzony jest to segment.
Ten obszar zdominowany jest przez mniejsze, często niepubliczne firmy (Claroty, Dragos, Armis), więc ekspozycja przez ETF-y jest ograniczona — częściowo łapią ją Fortinet i dywersyfikowane fundusze obronne, które często włączają cyber do koszyka. Pod tym kątem warto spojrzeć na producentów automatyki, którzy sprzedają bezpieczeństwo razem ze swoimi systemami sterowania, ale — jak zaznaczyłem — czysta ekspozycja giełdowa praktycznie nie istnieje.