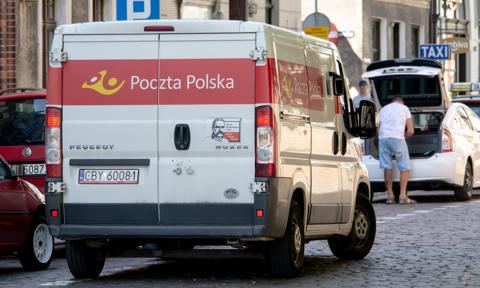

Oszuści podszywają się pod Pocztę Polską i wysyłają SMS-y z informacją o rzekomej konieczności wniesienia opłaty celnej za przesyłkę - ostrzegł w piątek operator.

Jak podano, Cert Poczta Polska odnotował nową kampanię phishingową prowadzoną za pośrednictwem wiadomości SMS.
Przestępcy wysyłali wiadomości z informacją o rzekomej konieczności dopłaty celnej do przesyłki. Link prowadził do strony przypominającej serwis Poczty Polskiej. Celem przestępców było wyłudzenie danych kart płatniczych i danych osobowych - poinformowali przedstawiciele Poczty Polskiej.
Dodali, że fałszywa domena została zgłoszona do CERT Polska i rejestratora i jest już obecnie niedostępna.
„Trzeba jednak pamiętać, że podobne kampanie pojawiają się regularnie i wykorzystują nowe adresy internetowe oraz zmienione treści wiadomości” - podkreślono.

Przedstawiciele operatora zaznaczyli, że Poczta Polska nigdy nie prosi o podawanie danych osobowych przez telefon, zwłaszcza jeśli to pracownik dzwoni do klienta bez wcześniejszego kontaktu ze strony konsumenta. Ponadto pracownicy Poczty Polskiej nie proszą o PESEL, numer dowodu, hasła ani kody.
„W takiej sytuacji należy zakończyć rozmowę, nie oddzwaniać na numer, z którego wykonano połączenie i samodzielnie zadzwonić na oficjalną infolinię Poczty Polskiej: 801?333?444 lub (+48)?43?842?06?00. Pod tymi numerami można sprawdzić, czy kontakt był prawdziwy” - skomentował, cytowany w informacji prasowej dyrektor Departamentu Cyberbezpieczeństwa i Standardów IT w Poczcie Polskiej Tomasz Zawisza.
Jak podano, najczęściej oszuści podszywający się pod operatora, próbują wyłudzić pieniądze, informując o rzekomej: dopłacie do przesyłki lub opłacie celnej, problemie z dostawą paczki, zwrocie pieniędzy, zaległości wobec urzędu, konieczności aktualizacji danych, czy zagrożeniu dla oszczędności na koncie bankowym.
„Coraz częściej ofiarami padają nie tylko seniorzy, ale również osoby młode i aktywnie korzystające z usług online” - podkreśliła poczta.
Poinformowała, że fałszywy SMS lub e-mail często zawiera: informacje o niewielkiej dopłacie, np. kilku złotych; link prowadzący do nieznanej domeny, a także błędy językowe, literówki i nienaturalne sformułowania. Przestępcy kierują też prośby o podanie danych karty, loginu, hasła lub kodu BLIK. Ponadto wywołują presję czasu, pisząc np. „zapłać w ciągu 24 godzin”. Należy też zwrócić uwagę na wiadomości z nietypowego numeru telefonu albo od nieznanego nadawcy.
Poczta wskazała, żeby przed kliknięciem w link zawsze sprawdzać pełny adres strony. Po otrzymaniu wiadomości nie należy natomiast klikać w link, podawać danych ani dokonywać płatności. Najlepiej zweryfikować informację samodzielnie, np. przez oficjalną stronę firmy lub infolinię.
„Jeżeli kliknąłeś link i podałeś dane: natychmiast skontaktuj się z bankiem, zablokuj kartę lub dostęp do bankowości elektronicznej, zmień hasła do kont, zgłoś sprawę na policję” - wyjaśnili przedstawiciele poczty.
Podkreślili, by usuwać fałszywy SMS lub e-mail dopiero po wykonaniu zgłoszenia.
Próby oszustwa można zgłaszać do CERT Polska. Podejrzanego SMS-a można wysłać na numer 8080 a inne treści przez stronę incydent.cert.pl.
Jeśli oszust w wiadomości podszywa się pod Pocztę Polską lub Pocztex, można zgłosić incydent na adres: incydent@poczta-polska.pl.
Poczta Polska to spółka Skarbu Państwa, największy operator pocztowy w kraju. Na swojej stronie internetowej podaje, że zatrudnia 51 tys. pracowników, a dziennie obsługuje 300 tys. paczek i 3 mln listów. Ma ponad 7,5 tys. placówek.
CERT Polska to zespół działający w strukturach NASK - Państwowego Instytutu Badawczego, powołany w 1996 roku do reagowania na incydenty bezpieczeństwa komputerowego. (PAP)
mbl/ mrr/