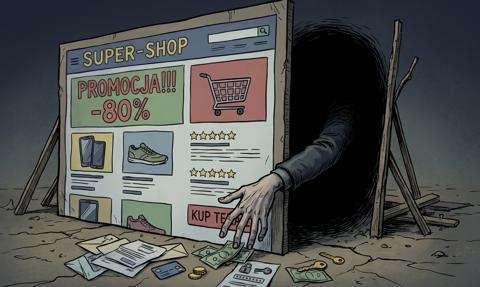






Większość oszustw na platformach ogłoszeniowych i rezerwacyjnych obywa się bez włamania do banku. Ofiara sama wpisuje dane karty albo kod Blik, bo jest przekonana, że rozmawia z kupującym z OLX albo z recepcją hotelu zarezerwowanego przez Booking.com. Schematy powtarzają się od lat i można je rozpoznać, zanim pieniądze znikną z konta.

CERT Polska w raporcie rocznym opublikowanym 8 kwietnia 2026 r. podał, że w 2025 r. zarejestrował 260 783 incydenty bezpieczeństwa, z czego 97 proc. stanowiły oszustwa komputerowe. Na phishing, czyli wyłudzanie danych przez fałszywe strony i wiadomości, przypadło 78 391 incydentów. Przestępcy najczęściej podszywali się pod OLX (28 462 zdarzenia) i Allegro (22 513). W ciągu roku na Listę Ostrzeżeń CERT trafiły 244 341 domeny używane do wyłudzeń.
OLX i kupujący, który już zapłacił
Najpopularniejszy wariant celuje w sprzedających. Rzekomy kupujący odzywa się w sprawie ogłoszenia i proponuje przeniesienie rozmowy na WhatsAppa albo Messengera. Potem informuje, że zapłacił, a pieniądze czekają na odbiór pod podesłanym linkiem. Strona wygląda jak OLX albo InPost, ale adres różni się od prawdziwego (np. olx-oferta.pl zamiast olx.pl). Formularz prosi o numer karty z kodem CVV albo o kod Blik, który ma rzekomo potwierdzić wypłatę.

Odbiór pieniędzy nie wymaga podawania danych karty ani generowania kodu Blik. Kod zatwierdza płatność lub wypłatę z konta osoby, która go wygenerowała, więc wpisany na fałszywej stronie przekazuje pieniądze przestępcy. OLX przypomina, że nie generuje linków do płatności za Przesyłki OLX, a cała transakcja przebiega na koncie w serwisie. Pieniądze trafiają do sprzedającego automatycznie, na rachunek podany w ustawieniach, po odebraniu paczki przez kupującego. Serwis nie prosi przy tym o kod CVC/CVV, a do płatności przekierowuje wyłącznie na stronę PayU zaczynającą się od secure.payu.com.
Kupujący także padają ofiarą. Sprzedawca odmawia wysyłki przez Przesyłki OLX, chce przedpłaty na konto albo podsyła własny link do „bezpiecznej płatności”. W takiej transakcji ochrona kupującego oferowana przez platformę nie obowiązuje.
Booking.com i wiadomość od hotelu
NASK opisał niedawno trzy najczęstsze scenariusze oszustw z wykorzystaniem Booking.com. W pierwszym przychodzi e-mail lub SMS z informacją, że rezerwacja zostanie anulowana, jeśli natychmiast nie potwierdzisz płatności. Link prowadzi do kopii serwisu pod zmienionym adresem. W drugim przestępcy przejmują konto obiektu w systemie rezerwacyjnym i piszą do gościa przez oficjalny czat z prośbą o dopłatę albo „ponowną autoryzację karty”. Ofiara widzi prawdziwą historię rezerwacji, więc ma wrażenie, że rozmawia z hotelem. W trzecim oszuści wystawiają tanie oferty i namawiają na zadatek przelewem na prywatne konto albo w kryptowalucie, po czym kontakt się urywa.
Wiadomościom łatwiej uwierzyć, gdy zawierają prawdziwe dane. W kwietniu Booking.com zaczął powiadamiać klientów, że osoby nieuprawnione uzyskały dostęp do danych rezerwacji, w tym imion i nazwisk, adresów e-mail, numerów telefonów i szczegółów pobytu. Serwis zmienił PIN-y rezerwacji i ostrzegł przed phishingiem.
W październiku Komisja Europejska wszczęła wobec Booking.com formalne postępowanie na podstawie aktu o usługach cyfrowych (DSA). Bada m.in., czy platforma skutecznie ogranicza ryzyko fałszywych ofert noclegów i phishingu. Wszczęcie postępowania nie przesądza o naruszeniu przepisów.
Obiekt może legalnie pobierać przedpłatę, ale jej zasady są wtedy opisane w warunkach rezerwacji. Prośba o ponowne podanie danych karty albo o przelew przez link, gdy warunki przedpłaty nie przewidywały, powinna wstrzymać płatność. NASK radzi wtedy zalogować się do serwisu samodzielnie i skontaktować z obiektem przez telefon lub e-mail z potwierdzenia rezerwacji.
Na czym opierają się haczyki?
Presja czasu („rezerwacja zostanie anulowana”, „kupujący czeka”) ma skłonić do działania bez sprawdzania adresu strony. Przeniesienie rozmowy na komunikator wyprowadza ją poza serwis, który nie może wtedy zablokować oszusta. Logo platformy i prawdziwe dane klienta budują zaufanie. Kłódka w pasku przeglądarki oznacza jedynie szyfrowane połączenie i nie mówi nic o tym, kto prowadzi stronę. Przynętą bywa też okazja, czyli apartament w centrum za pół ceny albo kupujący, który nie negocjuje.
Co zrobić, gdy już klikniesz?
Jeśli podałeś dane karty lub kod Blik, od razu zadzwoń do banku i zastrzeż kartę, a potem zgłoś sprawę na policję. Jeśli zalogowałeś się na fałszywej stronie, zmień hasło do konta w serwisie. Podejrzane strony można zgłosić do CERT Polska przez formularz incydent.cert.pl, a podejrzane SMS-y przesłać na numer 8080.