




Główny Inspektor Sanitarny dr Paweł Grzesiowski, odnosząc się do fali ataków na urządzenia chłodnicze w Europie, poinformował we wtorek, że zostanie przeprowadzona narada z wojewódzkimi inspektorami i podjęte będą konkretne działania.

- Dostaliśmy pierwsze informacje z Polski o tym, że mamy do czynienia z zupełnie nową formą cyberataku na infrastrukturę krytyczną łańcuchów chłodniczych w przemyśle spożywczym - podkreślił podczas wtorkowej konferencji Główny Inspektor Sanitarny dr Paweł Grzesiowski.
- Nie wiemy, kto stoi za tym atakiem. Wszystko zaczęło się w połowie października we Francji - przypomniał Grzesiowski.
Wyjaśnił, że atak polegał na przechwyceniu sterowników urządzeń chłodniczych i podgrzaniu zamiast chłodzeniu.
Proste działanie, które ma drastyczne skutki, ponieważ cała żywność musi zostać zutylizowana. Dodatkowym elementem tego ataku jest to, że dotyczy to nie tylko dużych sieci handlowych, ale również mniejszych podmiotów (...), co może być o tyle niebezpieczne, a jeżeli taki cyberatak ma charakter przerywany np. tylko przez kilka godzin w nocy (...), to można taką sytuację przegapić - zaznaczył Grzesiowski.
Tysiące produktów do utylizacji przez przejęte sterowniki
Przekazał też, że GIS ocenia ryzyko. - Stawiamy nasze służby w gotowości, bo tu chodzi o wykrycie takiego incydentu, a następnie przypilnowanie, aby ta żywność została na pewno zutylizowana. Ona nie może trafić do obrotu. Na tym etapie nasze służby mają zadania. W tym celu jeszcze dzisiaj zostanie przeprowadzona narada z wojewódzkimi inspektorami i podjęte będą konkretne działania - zapowiedział Grzesiowski.
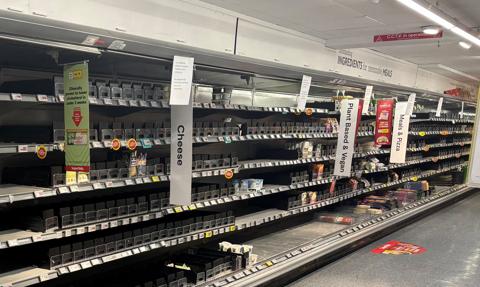
W październiku we Francji ok. 700 supermarketów zostało dotkniętych cyberatakiem wymierzonym w instalacje chłodnicze. Hakerzy przejęli kontrolę nad lodówkami i zamrażarkami, a następnie zmienili ustawienia temperatury, co doprowadziło do psucia się żywności i strat finansowych w sklepach. Na początku listopada cyberataki na systemy chłodnicze potwierdziły też m.in. Irlandia, Szwecja, Belgia, Portugalia i Luksemburg.
- Po incydencie we Francji przeskanowaliśmy całą sieć, pod kątem lodówek dostępnych z poziomu internetu w Polsce - poinformował we wtorek dyrektor NASK-PIB Radosław Nielek.
Służby apelują o odłączenie lodówek od internetu po atakach w Europie
Jak dodał z kolei szef CERT Polska Marcin Dudek, zespół wykrył 140 urządzeń widocznych w internecie, co może ułatwić cyberprzestępcom atak. Wyjaśnił, że czasem kilka lodówek stało w jednym sklepie i należało do jednego dostawcy.
- Skontaktowaliśmy się z każdym z tych podmiotów. Tam były też duże podmioty, znane sieci handlowe - poinformował. Dodał, że ok. 70 firm po interwencji ekspertów odłączyło od sieci swoje urządzenia.
Szef CERT Polska przekazał ponadto, że w Polsce doszło do jednego, potwierdzonego cyberataku na lodówkę. Zapewnił jednak, że atak nie wyrządził strat materialnych, ponieważ operator odłączył urządzenie od internetu i przeniósł znajdujące się w niej produkty do innej lodówki.
To nie są skomplikowane ataki (na urządzenia chłodnicze - PAP). Sprawcy skanują masowo sieć, szukają dostępnych urządzeń, testują proste hasła, podatności (luki w oprogramowaniu) znane od wielu, wielu lat - mówił Dudek.
Zalecił właścicielom, by nie wystawiali dostępu do urządzeń chłodniczych bezpośrednio do internetu. Dodał, że jeśli pracownicy czy serwisanci potrzebują zdalnego dostępu do urządzeń, „trzeba to robić w bezpieczny sposób”. (PAP)
akuz/ kcz/