





Irańska grupa hakerska powiązana z Korpusem Strażników Rewolucji Islamskiej przeprowadziła serię skoordynowanych cyberataków na francuskie sieci handlowe oraz banki krwi. Poprzez manipulację systemami przemysłowymi napastnicy podnieśli temperaturę w chłodniach, niszcząc żywność wartą miliony euro.

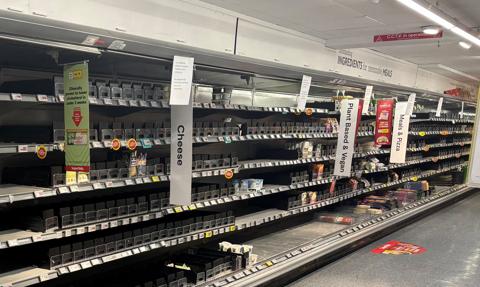
Celem bezprecedensowego ataku stały się systemy chłodnicze i mroźnicze w setkach supermarketów na terenie całej Francji. Cyberprzestępcy zdalnie zmienili ustawienia termostatów przemysłowych, podnosząc temperaturę wewnątrz instalacji nawet do 80 st. C. Doprowadziło to do masowego zepsucia towarów i bezpośrednich strat finansowych liczonych w milionach euro.
W tym samym czasie hakerzy uderzyli w systemy francuskich banków krwi, usiłując doprowadzić do skoku temperatury do 110 st. C. Katastrofy w sektorze ochrony zdrowia udało się uniknąć dzięki szybkiej interwencji administratorów, którzy zdołali zneutralizować atak, zanim uszkodzeniu uległy zapasy krwi ratującej życie.
Paryska prokuratura wszczęła już oficjalne śledztwo w sprawie sabotażu infrastruktury handlowej i medycznej. Minister spraw zagranicznych Francji, Jean-Noël Barrot, określił incydent mianem „ataku o niespotykanej dotąd skali i agresywności”, podkreślając, że to pierwszy tak duży przypadek wrogiego sabotażu przemysłowego na terytorium Francji.
Domyślne hasła bramą do sabotażu
Francuskie agencje wywiadowcze i zespoły ds. cyberbezpieczeństwa wskazały jako sprawców grupę Shahid Kaveh – działającą w sieci pod szyldem CyberAv3ngers – a w szczególności powiązaną z nią komórkę wywiadowczą Intelligence Group 13. Formacja ta podlega bezpośrednio irańskiemu Korpusowi Strażników Rewolucji Islamskiej (IRGC).
Ustalenia śledczych wskazują, że wektor ataku był uderzająco prosty:
-
Niezabezpieczone urządzenia przemysłowe: Napastnicy przejęli kontrolę nad systemami zarządzania budynkiem i chłodnictwem (ICS/IoT), wykorzystując fabryczne dane logowania (m.in. login „Supervisor” oraz hasło „12345”).
-
Długotrwała obecność w sieciach: Jednostka Shahid Kaveh specjalizuje się w umieszczaniu uśpionego złośliwego oprogramowania na miesiące przed planowaną akcją, co pozwala sparaliżować infrastrukturę w wybranym momencie mimo pozornego braku anomalii.
-
Wojna psychologiczna: Wizerunkowe ramię grupy (CyberAv3ngers) publikuje wykradzione dane oraz zrzuty ekranów z przejętych paneli kontrolnych w serwisach Telegram i Instagram, podsycając poczucie zagrożenia w państwach zachodnich.
Kim są CyberAv3ngers? 10 milionów dolarów nagrody od USA
Grupa Shahid Kaveh (nazwana na cześć dowódcy IRGC z okresu wojny iracko-irańskiej) jest aktywna co najmniej od 2020 roku. Początkowo koncentrowała się na celach w Izraelu, jednak w ostatnich kwartałach rozszerzyła profil operacji o infrastrukturę krytyczną w Stanach Zjednoczonych i Europie.
W portfolio potwierdzonych i podejrzewanych operacji grupy znajdują się:
-
Sektor komunalny w USA: Infiltracja ponad 30 stacji uzdatniania i dystrybucji wody w stanie Minnesota oraz incydenty w instalacjach wodno-ściekowych w innych regionach.
-
Infrastruktura transportowa i energetyczna: Zakłócenia w systemie transportu publicznego w Los Angeles, próby ingerencji w systemy jednostek morskich płynących do USA oraz operacje wymierzone w izraelską sieć elektroenergetyczną i dystrybucję paliw.
-
Plany eskalacji: Z przeanalizowanych dossier wynika, że jednostka badała możliwości zdalnego doprowadzania do eksplozji dystrybutorów na stacjach benzynowych czy sabotażu jednostek transportowych.
Rząd Stanów Zjednoczonych wyznaczył nagrodę w wysokości do 10 mln dolarów za informacje prowadzące do ujęcia kluczowych członków komórki. Na liście poszukiwanych znajdują się m.in. Hamid Reza Lashgarian, Mahdi Lashgarian, Reza Salarvand, Milad Mansuri, Mohammad Bagher Shirinkar oraz Mohammad Amin Saberian.
Eskalacja dyplomatyczna i ryzyko dla łańcuchów dostaw
W związku z ustaleniami śledczych, w tym zabezpieczeniem adresów IP powiązanych z Iranem oraz śladów w języku farsi, francuskie MSZ wezwało na rozmowę ambasadora Islamskiej Republiki Iranu. Paryż oficjalnie potępił cyberataki godzące we francuskie interesy i zapowiedział, że akty sabotażu nie pozostaną bez odpowiedzi.
Dla sektora handlu detalicznego i logistyki incydent stanowi poważny sygnał ostrzegawczy. Coraz powszechniejsza automatyzacja magazynów, chłodni i systemów HVAC (ogrzewanie, wentylacja, klimatyzacja) bez wdrożenia rygorystycznych procedur bezpieczeństwa teleinformatycznego czyni komercyjne łańcuchy dostaw bezpośrednim celem w operacjach wojny hybrydowej.
Oprac. AO